个人信息泄露法律责任界定日渐清晰:谁收集谁负责(2)
这个关联人发现自己收到了从北京飞往英国的航班提示,但自己并没有购票过,便选择了取消。本应安全隐密的订票信息竟毫无保留地呈现在陌生人面前,而对方只需要动动手指,就可以任意对这些信息进行修改、取消等操作。
据某机票代理商负责人介绍,有权限查看并有可能泄露乘客航班信息的源头,主要有机票代理商、航空公司工作人员、中航信工作人员以及黑客这4大类人群。他们通过不同渠道和权限,在Eterm系统上只需输入乘客身份证号,就能查到包括乘客相应航班的座位、舱位、电话号码等详细资料,完全不需要乘客本人的验证。
因此,尽管信息泄露渠道繁多,但源头都指向了Eterm系统。虽然登录该系统需要特定的账号密码,但信息“倒爷”们会通过淘宝、QQ等网络平台向机票代理商、航空公司工作人员购买账号密码,或者直接通过“黑客”手段,通过软件将一个账号分出数个小号,便可顺利访问中航信的数据库。
事后,虽然航空公司APP工作人员回应称,机票被别人取消是软件系统漏洞才闹出了“大乌龙”,然而公民个人信息的泄露却并不只是一个偶然事件。
信息泄露防不胜防
安全监管需兼顾平衡
2013年底,一家为全国4500多家酒店提供网络服务的公司因系统存在安全漏洞,致使全国高达2000万条宾馆住宿记录泄露。2015年初至2016年6月,丁某在不法网站上非法下载获取这些宾馆住宿记录等公民个人信息,并上传至自己开办的“嗅密码”网站。
该网站除了能够查询住宿记录外,还提供用户QQ、部分论坛账号及密码找回功能。其中住宿记录共有将近二千万条,用户经注册成为会员后,可以在网页“开房查询”栏目项下,以输入关键字姓名或身份证号的方式查询网站数据库中宾馆住宿记录(显示姓名、身份证号、手机号码、地址、住宿时间等信息)。自2015年5月份左右,丁某开始对该网站采取注册会员方式收取费用。一年时间里,“嗅密码”网站共有查询记录49698条,收取会员费191440.92元。此案经审理后,丁某以侵犯公民个人信息罪被判处有期徒刑三年,并处罚金人民币二万元。
推荐阅读
灭火器过期?别被“假消防”忽悠了!
中国消防2025-07-08 11:10:19
警惕!境外势力入侵校园广播
国家安全部2025-07-07 14:47:00
当心!这些“人民大会堂”门票是假的,不要买!
央视新闻客户端2025-07-07 08:02:13
周先旺被查 涉嫌严重违纪违法
百家号2025-07-08 11:31:44
央视曝光零差评背后猫腻 涉及小红书、大众点评等平台 水军产业链触目惊心
金融界2025-07-08 11:35:42
云南教练广东训练被晒黑脱相 脚底拖鞋印成训练“勋章”引爆网络
新浪2025-07-08 11:28:08
731原成员揭日军活体实验 罪行细节曝光
天眼新闻2025-07-08 11:34:51
微笑一号店线下人气 从线上热议到线下长龙
文娱商业观察2025-07-08 11:36:05
联大阿富汗局势决议中俄印投弃权票 呼吁全面客观看待局势
观察者网2025-07-08 11:27:57
普京为阵亡海军副司令默哀 表彰其英勇精神
环球时报2025-07-08 10:46:33
高温下吃冰要讲究“科学性” 警惕“脑结冰”现象
中国日报网2025-07-08 11:39:09
乘客列车上突然昏迷列车员和乘客齐力抢救
止善一日三餐版2025-07-08 11:30:28
首都航空回应航班中断起飞 确保旅客安全
环球网2025-07-08 11:40:26
俄罗斯前交通部长自杀身亡 免职当天身亡引发关注
上观2025-07-08 10:49:44
私家车落水3人合力救出1大4小 生死时速救援
南国今报2025-07-08 11:30:12
加沙成世界上最饥饿的地方,援助受阻,生死一线间的挣扎
央视网2025-07-08 11:30:11
学生热晕一晚上五六辆救护车 学校回应冷冰冰
极目新闻2025-07-08 11:38:45
金毛进餐馆避暑被打死 店主或面临刑事追究
极目新闻2025-07-08 11:39:26
英国沦为印度笑料,F35滞留印度机场 停机坪三周终入机库
百家号2025-07-08 10:56:31
以色列士兵罕见受访视频画面公开 指控以军杀害平民
腾讯新闻2025-07-08 11:03:22
特斯拉自动驾驶首次撞车 纯视觉技术受质疑
环球网科技2025-07-08 10:56:50
卢拉反驳特朗普:世界不需要皇帝 金砖国家反击关税威胁
观察者网2025-07-08 11:31:48
老板谈为凑钱聚餐小学生加菜 不为赚钱,只为你们开心!
百家号2025-07-08 11:33:50
男子两元外卖被偷气得报警 14分钟速破案获赞
光明网2025-07-08 11:37:09
以军士兵揭露:加沙人只要越过“假想界线”,就会遭枪击
观察者网2025-07-08 11:01:51
百亿市值浙江建投董事疑坠楼去世 建筑巨擘痛失英才
极目新闻2025-07-08 11:33:19
罗马仕充电宝召回工作仍在进行 公司宣布停工停产
极目新闻2025-07-08 11:28:35
爷爷手提6个大西瓜跨城看孙女 孙女的笑容是爷爷的夏日KPI
新浪2025-07-08 11:29:51
爱尔兰传奇球星假装患病骗捐 国球明星的陨落
极目新闻2025-07-08 11:34:24
哥伦比亚总统专机受导弹威胁改道 安全信息高度保密
央视新闻2025-07-08 10:48:05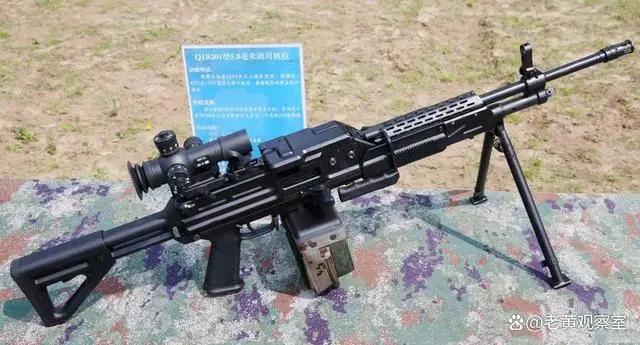
现役20式枪族 战场上的全能战士!
今日头条2025-07-08 11:31:24
性价比拉满的歼-10为何还没成为爆款?
今日头条2025-07-08 11:28:26
高速交警路遇事故秒上岗 快速打通四车道
抖音2025-07-08 11:32:16
印度万人游行现场52米高塔倒塌 突发惊魂一幕
百态锐评员2025-07-08 11:29:32
俄罗斯多个机场限制航班起降 无人机警报致航班延误
北晚在线2025-07-08 10:48:45